课程介绍:
学习完成之后你可以独立的完成ios APP基本以及高级的安全测试的项目,除此之外还会学会利用python来写脚本以及渗透工具的使用和一些常规漏洞的测试。
课程大纲:
概述
环境与工具
客户端通用测试
客户端数据安全
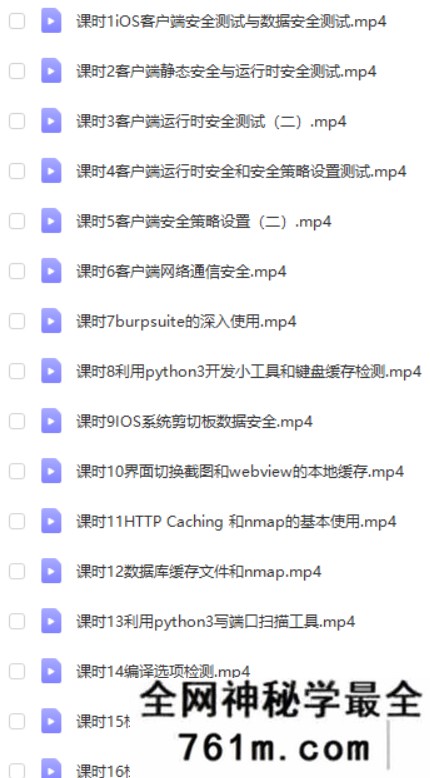
课程截图:
有需要联系v;加客服窗口的联系方式
摘要:随着iOS客户端的广泛应用,其安全问题日益凸显。本文从iOS客户端安全测试的四个方面进行详细阐述,包括安全漏洞分析、安全测试方法、安全测试工具和安全测试流程,旨在为iOS客户端开发者提供全面的安全测试指导。
1、安全漏洞分析
安全漏洞分析是iOS客户端安全测试的第一步,通过对客户端代码、系统配置和外部接口进行全面分析,找出潜在的安全风险。常见的漏洞类型包括:SQL注入、XSS攻击、信息泄露、越权访问等。通过对这些漏洞的分析,可以帮助开发者及时修复安全问题,提高客户端的安全性。
在安全漏洞分析过程中,开发者需要关注以下几个方面:
1)代码层面:检查代码是否存在逻辑漏洞、输入验证不足等问题。
2)配置层面:检查系统配置是否合理,如数据库连接、文件权限等。
3)接口层面:检查外部接口是否存在越权访问、数据泄露等风险。
2、安全测试方法
安全测试方法是指在安全漏洞分析的基础上,对iOS客户端进行系统性的安全测试。常见的测试方法包括:静态代码分析、动态代码分析、渗透测试等。以下分别介绍这三种测试方法。
1)静态代码分析:通过分析客户端代码,找出潜在的安全漏洞。静态代码分析工具可以帮助开发者快速定位问题,提高测试效率。
2)动态代码分析:在客户端运行过程中,通过模拟攻击手段,检测客户端是否存在安全漏洞。动态代码分析可以更全面地发现安全问题。
3)渗透测试:模拟黑客攻击,对客户端进行全方位的安全测试。渗透测试可以检验客户端的安全性能,为开发者提供改进方向。
3、安全测试工具
安全测试工具是iOS客户端安全测试的重要辅助手段。以下介绍几种常用的安全测试工具:
1)Frida:一款强大的动态调试工具,可以用于修改、注入、监控iOS客户端的运行过程。
2)AppScan:一款专业的移动应用安全测试工具,支持静态代码分析和动态代码分析。
3)Xcode:苹果官方的开发工具,内置了代码静态分析功能,可以帮助开发者及时发现安全问题。
4、安全测试流程
安全测试流程是iOS客户端安全测试的关键环节。以下介绍一个典型的安全测试流程:
1)需求分析:明确安全测试的目标和范围。
2)测试计划:制定详细的测试计划,包括测试方法、测试工具、测试人员等。
3)测试执行:按照测试计划,对客户端进行安全测试。
4)问题修复:针对测试过程中发现的问题,及时修复。
5)测试验证:对修复后的客户端进行验证,确保问题已得到解决。
总结:
本文从安全漏洞分析、安全测试方法、安全测试工具和安全测试流程四个方面对iOS客户端安全测试进行了详细阐述。通过全面的安全测试,可以有效提高iOS客户端的安全性,为用户提供更加安全、可靠的使用体验。
本文由nayona.cn整理
 微信扫一扫
 支付宝扫一扫